[PHP 비상] 공격 진화하지만 뚫리는 이유는 비슷 '가시성' 과제로...한국 기업 최다 타격 랜섬웨어 ‘논
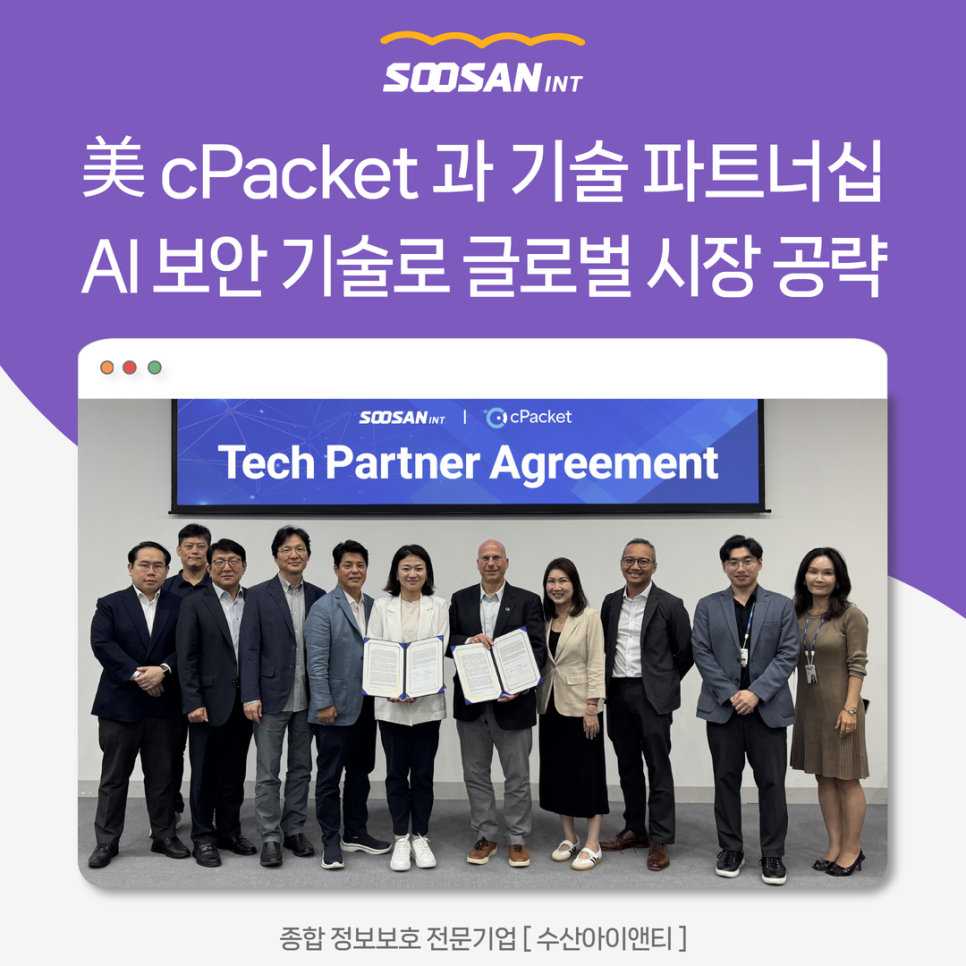
美 씨패킷과 기술 파트너십 체결
"글로벌 시장 공략"
수산아이앤티가 미국 네트워크 관측·분석 기업 씨패킷 네트웍스와 글로벌 시장 공략을 위한 전략적 기술 파트너십을 체결했습니다. 이번 파트너십은 당사의 암호화 트래픽 복호화 솔루션 ‘ePrism SSL VA’와 씨패킷의 패킷 관측 및 AI 기반 분석 기술을 결합하는 것이 핵심인데요. 양사는 이를 바탕으로 네트워크 전반의 가시성을 높이고 더욱 정밀한 보안 분석을 지원할 계획입니다.
|
|
|
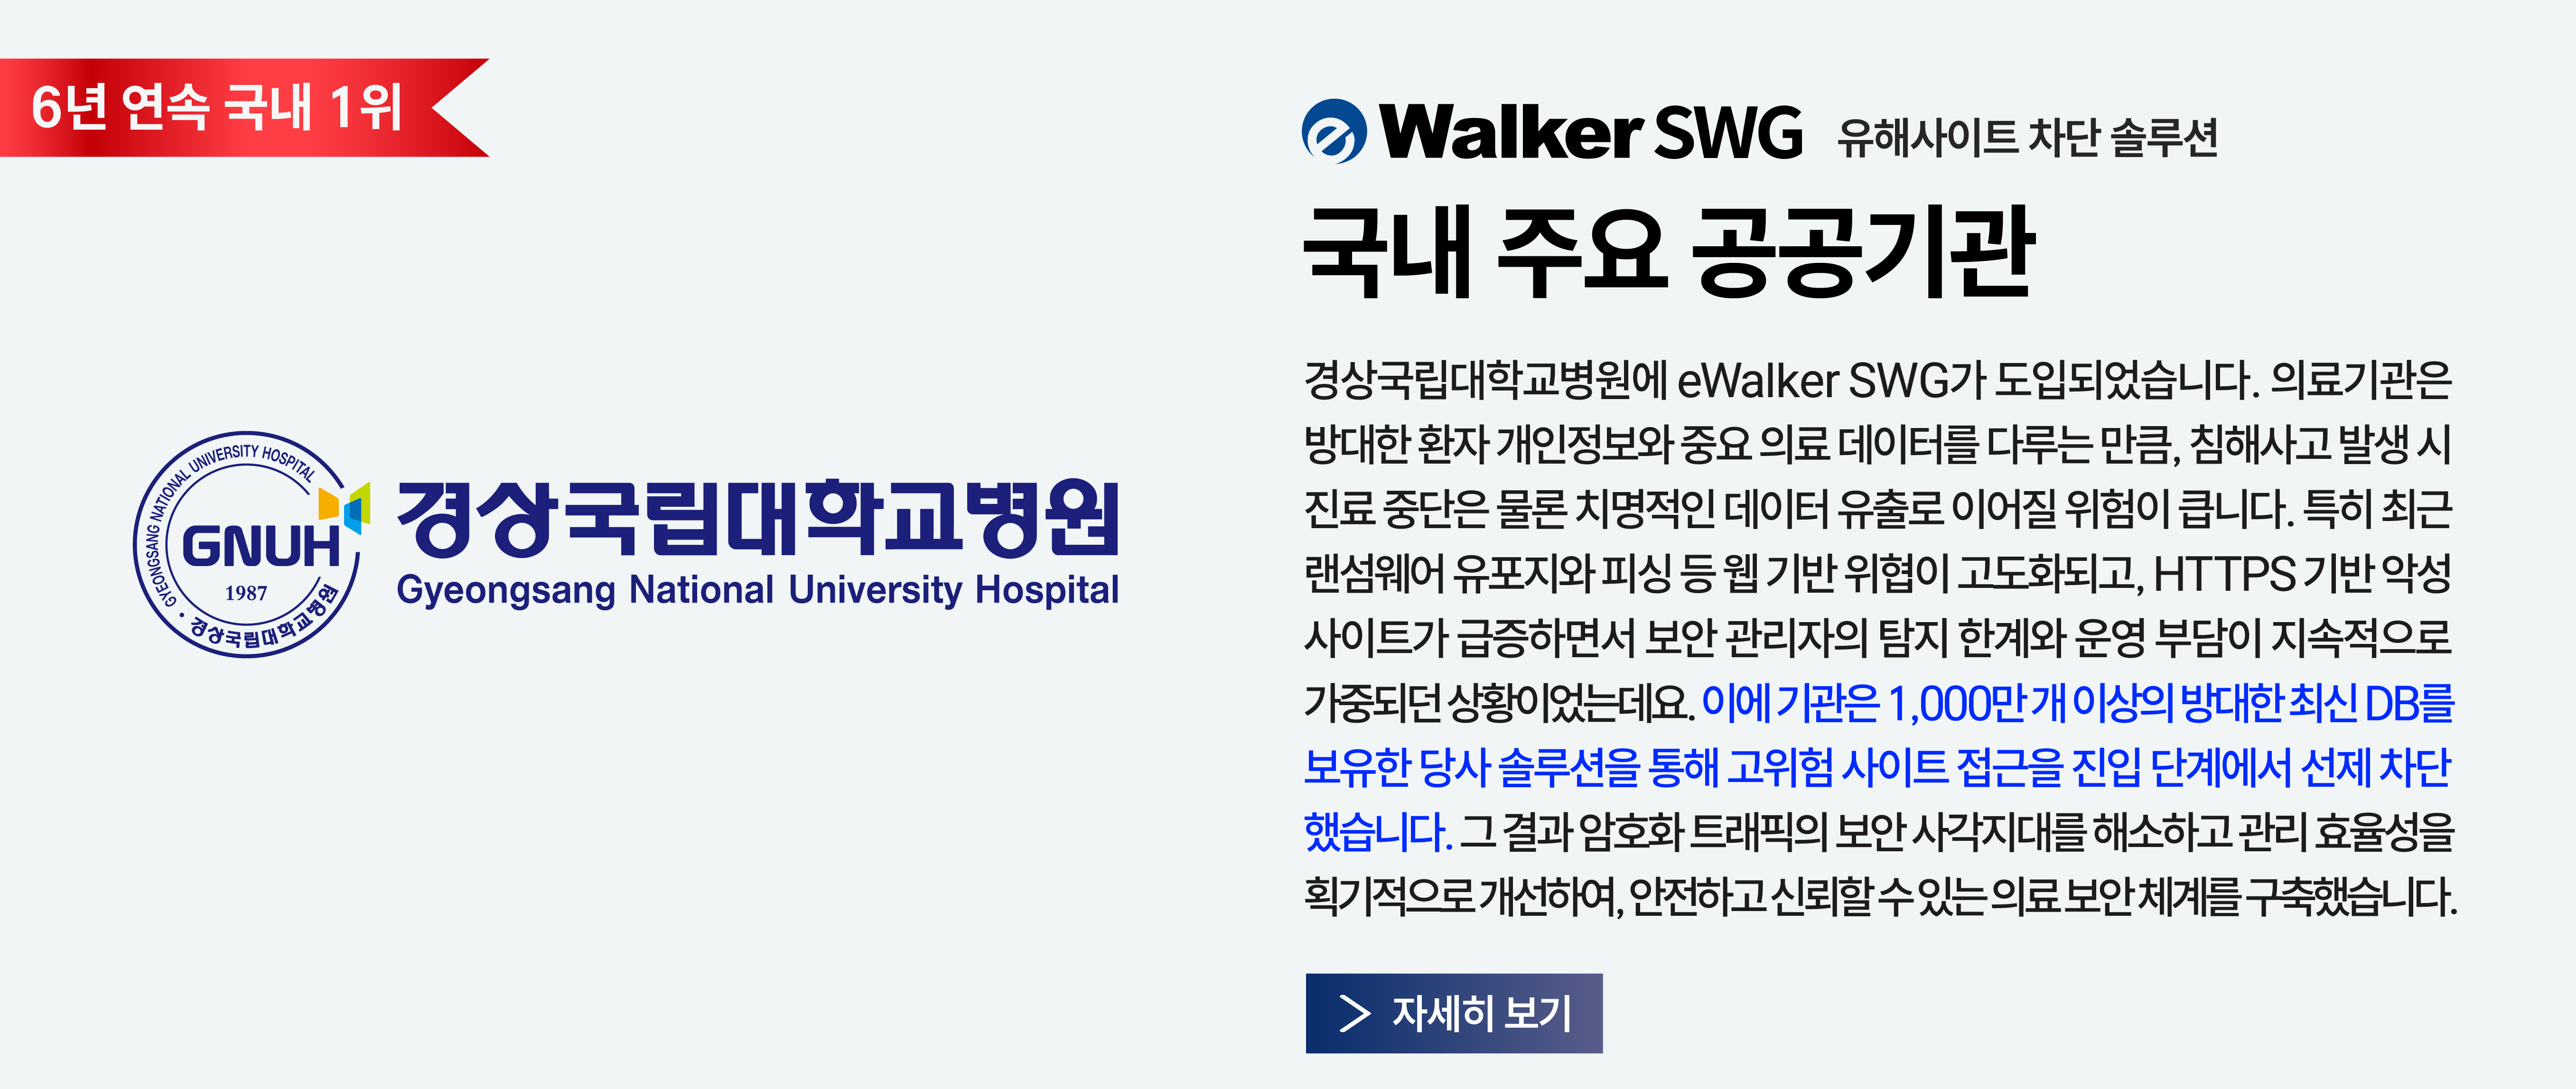
🔒수산아이앤티 고객 도입사례 🍂NEW! 2026.11 |
|
|
🔹TOP NEWS🔹
"가상자산 8.4조 원 탈취" 美 FBI, 바이낸스 해킹 배후로 北 지목
|
|
|
▲미 수사당국 바이낸서 발생한 60억弗 해킹 배후로 '트레이더트레이터' 지목
▲체이널리시스·엘립틱 등 "기존 비트겟 탈취 자금과 지갑서 섞인 정황 포착"
▲자금세탁 방식서 일부 차이 있으나 범행 준비·실행 수법 비슷해 北 소행 무게 |
|
|
KISIA, 'FISCON 2026'
정보보호 기업 전시회 개최
한국정보보호산업협회(KISIA)가 11월 12일 서울 영등포구 콘래드 호텔에서 '금융정보보호 컨퍼런스(FISCON 2026)' 부대행사인 기업 전시회를 개최한다고 30일 밝혔다. FISCON은 금융보안원, 금융정보보호협의회, 금융보안포럼이 공동 주최하는 금융 정보보호 컨퍼런스다. 올해는 'Now for Next Finance'라는 주제로 개최된다.
|
|
|
[PHP 비상] 공격 진화하지만
뚫리는 이유는 비슷 '가시성' 과제로
원격으로 시스템 제어권을 탈취하는 보안 취약점 'PHP2Shell'을 두고 보안업계 우려가 이어지고 있다. 외부 인터넷에 노출된 웹서버보다 기업 내부망에 설치된 장비가 더 취약하다는 경고가 나오면서 현 보안체계로는 방어가 어렵다는 의견에 힘이 실리고 있다.
|
|
|
"넌 서버 뚫어, 넌 자료 털어오고"
사이버 공격 전면에 배치된 'AI 에이전트'
인공지능(AI) 에이전트 수십여개가 역할을 나눠 일본 기업·기관을 공격한 사례가 확인됐다. 취약점을 찾는 데 그치지 않고 시스템 침투와 정보 탈취, 결과 보고서 작성까지 맡았다. 사람의 작업을 돕던 AI가 공격 전반을 실행하는 단계로 나아가는 모습이다.
|
|
|
(주)수산아이앤티
ask@soosan.co.kr | 02-750-0843
|
|
|
|
|